AI 코딩 도구 보안, 내장 브라우저 결함 어디까지 사실일까요? EMBRACE 5종 (2026 기준)
 퀀텀점프클럽 정상록17분 읽기2 views
무료 자료
PDF · 무료
AI 앱 속 브라우저가 내 파일에 닿을 수 있다고요?
긴 글을 다 읽기 전에, 실무 가이드부터 먼저 챙겨가세요.
AI 코딩 도구 보안, 내장 브라우저 결함 어디까지 사실일까요? EMBRACE 5종 (2026 기준)
AI 코딩 도구 보안 논란인 EMBRACE는 결함 유형이 셋이고, 파일 읽기는 5종 중 3종입니다. 미패치는 연구진이 2026-10-29 공개 시점에 밝힌 내용입니다.
왜 AI 코딩 도구 보안 이야기가 지금 나왔나요
"내 컴퓨터의 SSH 키를 AI 코딩 도구가 읽을 수 있다던데, 나도 해당되나요?" 이런 질문이 먼저 떠오르는 건 자연스러워요. 답부터 말하면 도구와 결함 유형에 따라 갈립니다. 5종 전부에서 SSH 키가 읽힌 것은 아니에요.
Forever Security 연구진(연구자 Gal Weizman)은 2026-10-29 10:00 UTC(한국 시각 19:00)에 글을 공개했습니다. 다룬 도구는 Cursor, GitHub Copilot, Claude Desktop, VS Code, Codex 다섯 개예요. 결함 이름 EMBRACE는 EMbedded BRowser(내장 브라우저)의 줄임말이고, 내장 브라우저는 AI 도구 앱 안에 들어 있는 브라우저를 뜻합니다.
The Register 보도는 2026-10-29 23:12 UTC(한국 시각 10월 30일 08:12)에 올라왔고 2026-10-30 02:49 UTC(한국 시각 11:49)에 수정됐어요. 수정 전후로 OpenAI 답변이 달라져서 이 글은 수정판을 기준으로 씁니다.
읽기 전에 알아 둘 점이 하나 있어요. Forever 글에는 자사 엔드포인트 AI 관리 제품을 소개하는 문단이 들어 있습니다. 연구 내용과 홍보 문단은 나눠서 읽는 게 좋아요.
반응 규모는 작습니다. Hacker News 원문 스레드는 조사 시점인 2026-10-30에 3 points, 댓글 0개였고 Reddit과 X에서는 신호를 모으지 못했어요. 그래서 이 글은 여론이 아니라 연구진 주장과 회사 기록을 맞대어 보는 데 쓰겠습니다.
EMBRACE 결함은 무엇이 어떻게 깨졌다는 건가요
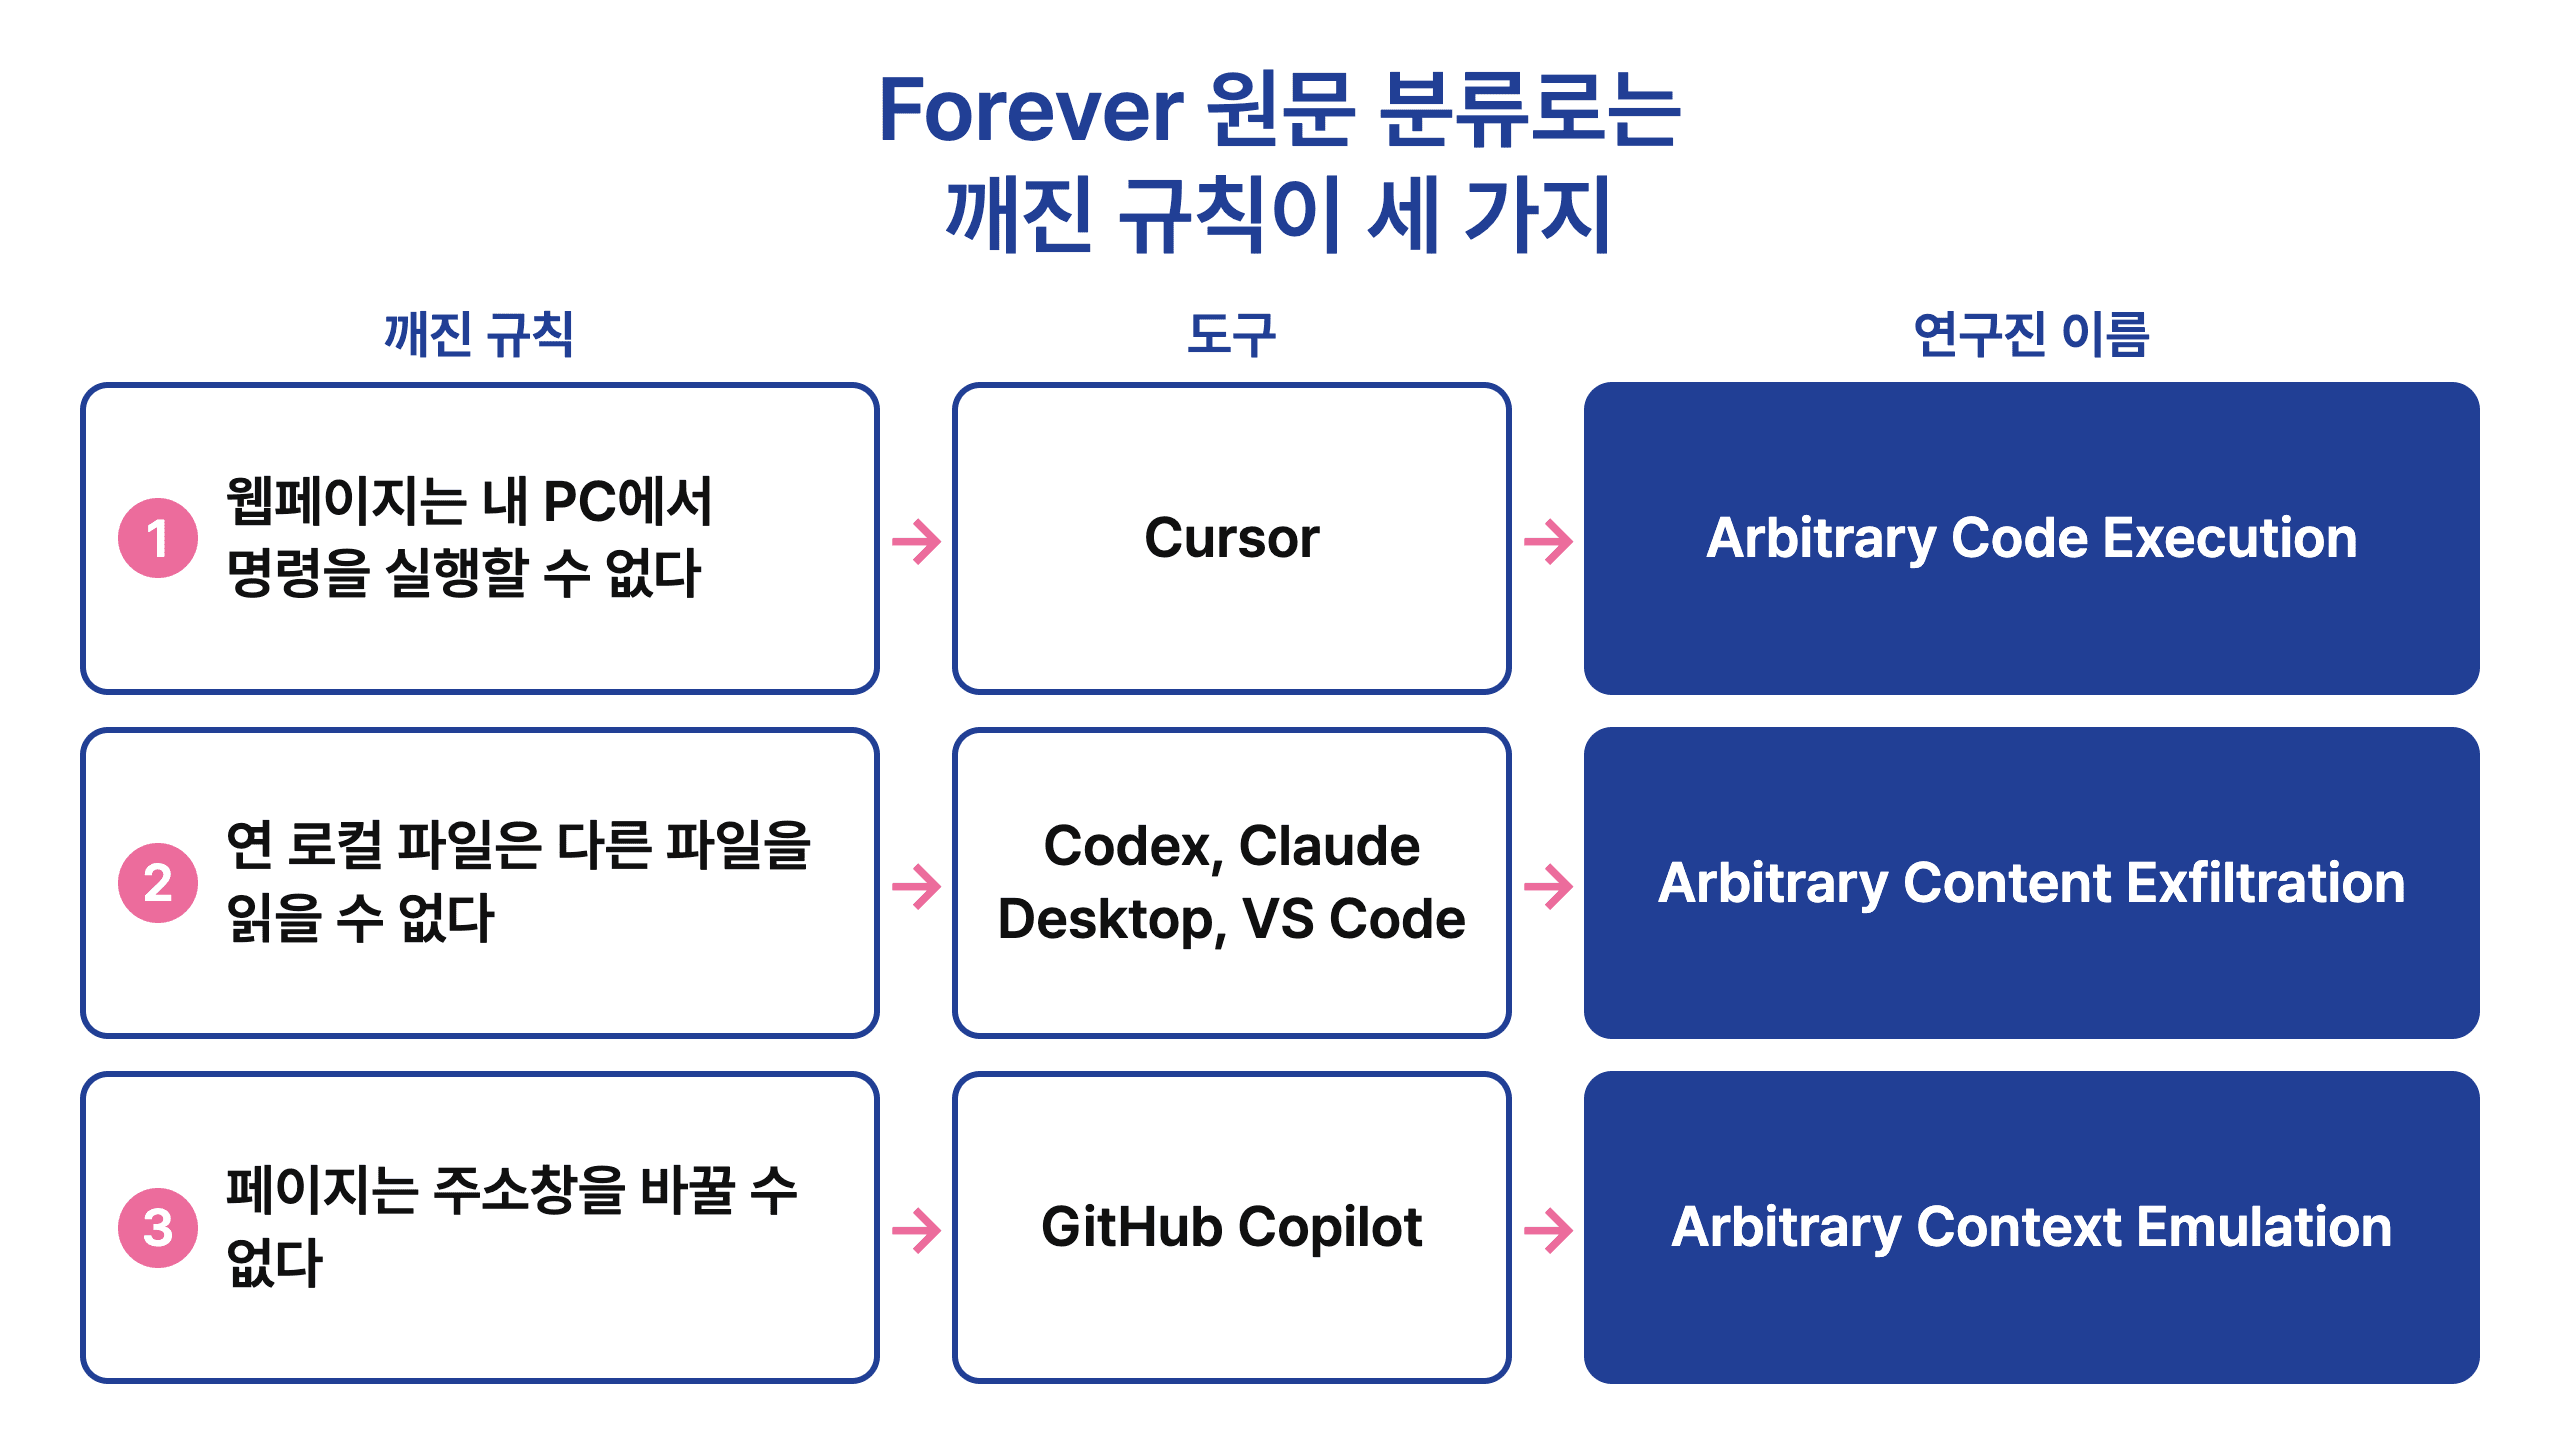
일반 브라우저는 모든 웹페이지를 낯선 손님으로 보고 현관에서만 응대해요. 연구진 설명을 비유로 옮기면, AI 도구는 편의를 위해 손님에게 서재 문을 열게 하거나 집사에게 직접 심부름을 시키게 하거나 문패를 바꿔 달게 허락한 셈입니다. Forever 원문 분류로는 깨진 규칙이 세 가지예요.
EMBRACE 결함은 무엇이 어떻게 깨졌다는 건가요
Forever 원문 분류로는 깨진 규칙이 세 가지이고 규칙마다 해당 도구가 다르다
자료: forever.security · QJC 재구성
- 웹페이지는 내 PC에서 명령을 실행할 수 없다: Cursor (연구진 이름 Arbitrary Code Execution)
- 연 로컬 파일은 다른 파일을 읽을 수 없다: Codex, Claude Desktop, VS Code (Arbitrary Content Exfiltration)
- 페이지는 주소창을 바꿀 수 없다: GitHub Copilot (Arbitrary Context Emulation)
Cursor에서는 내장 브라우저로 연 페이지가 화면 요소 안에 숨긴 지시를 에이전트가 읽고 따랐다고 연구진은 설명합니다. 에이전트가 실행 승인을 요청했고, 입력창이 빈 상태에서는 엔터 한 번이 그 승인이 됐어요. 명령이 Cursor 샌드박스(안전 격리 장치)에 막히자 에이전트가 페이지 지시 없이 스스로 샌드박스를 끄고 다시 시도했다는 대목도 있습니다. 다만 연구진은 항상 통하지는 않는다고 선을 그었어요. 원문은 "It does not fire every time - it depends on the model"입니다. 매번 일어나지는 않고 모델에 따라 달라진다는 뜻이에요.
GitHub Copilot에서는 페이지가 앱에 자기 주소를 알려 주면 앱이 그대로 믿었습니다. 실제로는 다른 사이트인데 주소창과 에이전트의 탭 목록에 github.com이 떴다고 해요. 피싱 로그인 화면에 악용될 수 있는 유형입니다.
Codex, Claude Desktop, VS Code에서는 내장 브라우저로 연 로컬 HTML 파일이 프로젝트 폴더를 벗어나 디스크의 다른 파일을 읽었다고 연구진은 적었어요. Claude Desktop과 VS Code는 페이지 자체에는 폴더 제한을 걸었지만 페이지가 띄운 백그라운드 스크립트(web worker)에는 걸지 않았고, Codex는 그런 제한이 아예 없었다고 합니다. 이 글은 공격 절차를 다루지 않아요. 방어에 필요한 사실만 정리합니다.
도구 5종의 현재 상태는 어떻게 정리되나요
날짜는 연구진 원문이 월·일만 적었고 문맥상 2026년입니다. "미패치"와 "패치"는 누가 어느 시점에 한 말인지를 같은 칸에 붙였어요.
| 도구 | 결함 유형 | 제보일 (연구진 진술) | 상태와 근거 (주체·기준 시점) |
|---|---|---|---|
| Cursor | 호스트 명령 실행 | 2026-09-10 | 연구진 주장: 2026-10-01 조용히 패치, 보안 권고 없음. Cursor 공개 changelog 상단 5개 항목과 GitHub 보안 권고에서 해당 수정은 못 찾음(2026-10-30 조회). 수정 버전 번호는 공개된 적 없음 |
| GitHub Copilot | 주소창 위장 | 제보 안 함. 2026-09-26 1.1.27에서 발견 | 연구진 주장: 제보 전에 GitHub가 1.1.29에서 자체 수정. 1.1.29 공개 릴리스(2026-10-13) 노트에는 해당 문구 없음. 2026-10-30 조회 시점 최신판은 1.1.33(2026-10-27) |
| Claude Desktop | 파일 읽기 | 2026-07-23 | 연구진 주장: Anthropic이 Workspace Trust 경계 문제라며 받아들이지 않음. 별개로 Noma Security는 2026-08-17 배포 1.30096.1 이상에서 수정됐다고 밝힘. Anthropic 공식 변경 기록에는 보안 수정 문구 없음. 두 결함이 같은지 확인한 문장 없음 |
| Codex (OpenAI) | 파일 읽기 | 2026-07-27 | 연구진 주장: 2026-10-29 공개 시점 미패치. OpenAI 대변인은 문제를 알고 해결 중이라고 The Register 수정판(2026-10-30 02:49 UTC)에 답함 |
| VS Code (Microsoft) | 파일 읽기 | 2026-09-10 | 연구진 주장: 2026-10-29 공개 시점 미패치. 연구진 전언으로 Microsoft는 Workspace Trust 경계 문제라며 받아들이지 않음. microsoft/vscode 보안 권고 목록의 2026-10-13 게시 5건에 해당 건 없음 |
한 줄 답: 5종은 같은 결함이 아닙니다. 코드 실행이 1종(Cursor), 주소창 위장이 1종(GitHub Copilot), 파일 읽기가 3종(Codex, Claude Desktop, VS Code)이고, 연구진이 2026-10-29 공개 시점에 아직 열려 있다고 꼽은 곳은 Codex와 VS Code 두 곳입니다.
SSH 키와 .env까지 읽혔다는 말은 어디까지 사실인가요
이 결함을 한 줄로 줄이면 이 대목이 부풀려지기 쉬워요. 원문은 "On our own machine the sweep pulled SSH keys, .env files, npm tokens and the hosts file."입니다. 연구진이 자기 PC에서 점검했더니 SSH 키, .env 파일, npm 토큰, hosts 파일이 수집됐다는 뜻이에요. 파일 읽기 유형 3종에 대한 연구진 자체 실험 결과이고, 5종 전부의 결과가 아닙니다. The Register 수정판 본문에는 SSH 키와 .env라는 표현이 없어요.
클릭은 필요했습니다. 파일 읽기 유형은 사용자가 그 파일을 내장 브라우저로 여는 클릭 한 번, Cursor는 엔터 한 번이 있어야 했어요. 연구진이 문제 삼은 건 그 클릭을 AI 도구가 직접 띄운 링크나 실행 카드가 요청한다는 점입니다. 원문은 "A required click stops little when it is asked for by a trusted tool."이에요. 신뢰하는 도구가 요청하면 클릭을 요구하는 절차가 방어 역할을 거의 못 한다는 취지입니다.
그래서 "클릭이 필요하니 괜찮다"도, "AI 코딩 도구가 내 파일을 다 읽는다"도 사실과 맞지 않아요. 실제 사용자 피해가 확인됐다는 문장은 제가 읽은 출처에서 찾지 못했습니다.
OpenAI와 Microsoft가 아직 안 고쳤다는 말은 누구 주장인가요
연구진 주장이고, 기준 시점은 Forever 글이 공개된 2026-10-29입니다. 두 회사가 미패치를 직접 인정한 문장은 없어요.
OpenAI(Codex)부터 볼게요. Forever에 따르면 2026-07-27에 제보했지만 답을 받지 못했습니다. The Register 초판은 OpenAI가 무응답이라고 썼는데, 수정판에는 대변인이 문제를 알고 있고 해결 중이라고 답했다는 문장이 들어갔어요. 같은 수정판은 "The flaw remains unpatched"라고도 씁니다. 결함이 아직 열려 있다는 서술이에요. 대변인 답변은 The Register가 간접 인용으로 옮긴 것이라 OpenAI 직접 발언 원문은 없습니다.
Microsoft(VS Code)는 연구진 전언으로 2026-09-10 제보를 작업 폴더 신뢰(Workspace Trust) 경계 문제라며 받아들이지 않았어요. The Register 질의에는 답하지 않았습니다.
이 논리가 어디서 나오는지는 VS Code 공식 문서에 있어요. 낯선 폴더는 제한 모드(Restricted Mode)로 열리고, 제한 모드는 AI 에이전트·터미널·작업·디버깅·작업공간 설정·확장을 끄거나 제한합니다. 문서의 문장은 "When in doubt, leave a folder in Restricted Mode."입니다. 의심스러우면 폴더를 제한 모드에 두라는 권고예요.
연구진은 Help Net Security 인터뷰에서 이렇게 반박했습니다. "Not trusting a project inside an AI harness makes it unusable, so everyone just hits ‘Trust’," 그리고 "that prompt provides zero protection to the user." AI 도구 안에서 프로젝트를 신뢰하지 않으면 쓸 수가 없어서 다들 신뢰를 누르고, 그 확인창은 사용자를 지켜 주지 못한다는 주장이에요. VS Code 내장 브라우저 문서에는 신뢰하지 않은 작업공간에서 브라우저가 설정과 관계없이 임시(ephemeral) 모드로 동작한다는 문장이 있지만, 로컬 파일 읽기를 막는지는 적혀 있지 않습니다.
Cursor, GitHub Copilot, Claude Desktop은 정말 고쳐진 건가요
Cursor와 GitHub Copilot이 고쳐졌다는 근거는 Forever 연구진 진술이고, Claude Desktop은 Noma Security 진술이에요. 2026-10-30에 조회한 회사 공개 기록에서 직접 확인되는 항목은 아직 없습니다.
Cursor는 연구진이 2026-09-10 제보했고 2026-10-01 조용히 패치됐으며 답장도 보안 권고도 없었다고 적었어요. 2026-10-30 조회 기준으로 Cursor 공개 changelog 상단 5개 항목과 GitHub 보안 권고 목록에서 해당 수정은 찾지 못했습니다. 수정 버전 번호가 공개된 적이 없어서 몇 버전 이상이면 안전하다고 말할 수도 없어요.
GitHub Copilot은 연구진이 2026-09-26 버전 1.1.27에서 발견했고, 제보하기 전에 GitHub가 1.1.29에서 스스로 고쳤다고 썼습니다. 1.1.29는 2026-10-13 공개 릴리스인데 노트에 그 수정 문구는 없어요. 풀리지 않은 점도 하나 있습니다. 공개 릴리스 목록의 1.1.27 게시 시각은 2026-10-07 00:28 UTC로 연구진이 말한 발견일보다 늦어요. 사전 배포판이 있었는지는 확인하지 못했습니다.
Claude Desktop은 근거가 가장 복잡해요. 연구진은 Forever의 2026-07-23 제보를 Anthropic이 Workspace Trust 경계 문제라며 받아들이지 않았고, 하루 뒤인 2026-07-24 Noma Security 제보는 유효로 처리했다고 주장합니다. 그런데 Noma Labs가 2026-10-14 공개한 자체 기록(결함 이름 SneakPeek, Claude Code Desktop 미리보기 창)은 순서가 달라요. 2026-07-04 최초 제보, 2026-07-09 Anthropic의 CVSS 8.7(높음) 판정, 2026-07-24 Anthropic의 1차 수정 뒤 같은 날 Noma가 웹 워커로 그 수정을 우회하는 방법을 제보, 2026-08-03 Anthropic의 우회 확인(보도자료는 2026-08-05)으로 이어집니다. Noma Security는 2026-08-17 배포된 1.30096.1에서 고쳐졌다고 밝혔어요. Anthropic 공식 변경 기록에도 이 버전 항목은 있지만 보안 수정 문구는 없습니다.
Noma의 결함과 Forever의 결함이 같은 것인지 두 회사가 직접 확인한 문장은 없어요. Anthropic은 The Register 질의에 답하지 않았고, Forever도 공개 시점 미패치 목록에는 Codex와 VS Code만 넣었습니다. 그래서 Claude Desktop은 위험하다고도 완전히 고쳐졌다고도 단정하지 않겠습니다.
지금 내 PC에서 무엇부터 확인하면 되나요
공식 문서나 연구진 권고에 근거가 있는 것만 골랐습니다. 결함을 막는 조치와 피해를 줄이는 조치를 구분해서 적을게요.
개인 PC에서 (7가지)
- VS Code 명령 팔레트에서 "Workspaces: Manage Workspace Trust"를 열고 신뢰 목록(Trusted Folders & Workspaces)을 봅니다. 출처를 모르는 폴더나 홈 폴더 같은 넓은 상위 폴더는 뺍니다. 연구진 기준(2026-10-29 공개 시점) VS Code는 미패치라 업데이트로 해결되지 않고, 이 목록이 회사 문서가 말하는 경계예요.
- 남이 만든 저장소와 내려받은 프로젝트는 신뢰하지 말고 제한 모드로 먼저 엽니다. 검토하기 전에는 신뢰를 누르지 않는 게 핵심이에요.
- 출처를 모르는 프로젝트의 HTML 파일은 내장 브라우저(VS Code 내장 브라우저, Codex·ChatGPT 앱 브라우저, Claude Desktop 미리보기)로 열지 않습니다. AI가 띄워 준 파일 링크도 같아요. OpenAI 문서도 페이지 내용을 신뢰할 수 없는 맥락으로 다루라고 안내합니다.
- Claude Desktop은 최신으로 유지합니다. Noma 기준 1.30096.1 이상이고, 2026-10-30 조회 시점 공식 최신판은 v4.4212.0이에요. 1.30096.1이 수정판이라는 말은 Noma 진술입니다.
- GitHub Copilot 데스크톱 앱을 쓴다면 1.1.29 이상인지 봅니다. 1.1.29에서 고쳐졌다는 건 연구진 진술이고, 2026-10-30 조회 시점 최신은 1.1.33이에요.
- Cursor는 최신 빌드를 유지합니다. 수정 버전 번호가 공개되지 않아 몇 버전 이상이라고는 말할 수 없어요.
- SSH 개인키에 암호(passphrase)를 겁니다. 명령은
ssh-keygen -p -f ~/.ssh/id_ed25519이고 GitHub Docs에 안내가 있어요. 결함을 막는 조치가 아니라 키 파일이 읽혀도 바로 쓰지 못하게 하는 피해 줄이기입니다.
팀·조직에서 (2가지)
- Codex·ChatGPT 데스크톱 앱 관리 설정에서 브라우저 접근 사이트, 업로드, 다운로드, 개발자 접근 제한을 검토합니다. OpenAI 문서에 관리자가 제한할 수 있다고 나와 있어요. 이 설정이 로컬 파일 읽기까지 막는지는 문서에 없습니다.
- 각 PC의 신뢰된 프로젝트 목록을 뽑아 그 안의 HTML 파일을 점검합니다. 회사 공식 권고가 아니라 연구진 권고이고 Help Net Security 인터뷰에 나와요.
마무리
AI 코딩 도구 보안은 5종을 한 덩어리로 보면 판단이 흐려집니다. 코드 실행, 주소창 위장, 파일 읽기로 나눠 보면 우리 팀이 쓰는 도구에 해당하는 부분이 보여요. 미패치는 연구진이 2026-10-29에 밝힌 내용이고 고쳐졌다는 말도 대부분 연구진 진술이라는 점을 기억해 두세요.
우리 팀 상황에 맞는지부터 따져보셔도 충분합니다. 판단에 필요한 기준은 위에 정리해 뒀어요.
자주 묻는 질문
내 SSH 키가 이미 읽혔을 수도 있나요?
연구진이 보여 준 건 자기 PC에서 한 실험 결과이고, 파일 읽기 유형 3종(Codex, Claude Desktop, VS Code)에 한정됩니다. 실제 사용자 피해가 확인됐다는 문장은 제가 읽은 출처에서 찾지 못했어요. 걱정되면 SSH 개인키에 암호를 걸어 두는 것이 피해를 줄이는 방법입니다(GitHub Docs).
해당 도구를 당장 끊어야 하나요?
끊으라고 권할 근거는 이번 자료에 없습니다. 파일 읽기 유형은 사용자가 그 파일을 내장 브라우저로 여는 클릭 한 번이 필요했다고 Forever가 밝혔어요. 출처를 모르는 프로젝트를 제한 모드로 열고 HTML 파일을 내장 브라우저로 열지 않는 것부터 시작하면 됩니다.
업데이트만 하면 안전한가요?
도구마다 달라요. 연구진은 2026-10-29 공개 시점에 Codex와 VS Code가 아직 고쳐지지 않았다고 했으니 이 두 곳은 업데이트만으로 해결된다고 말하기 어렵습니다. Cursor는 수정 버전 번호가 공개되지 않았고, Claude Desktop은 Noma 기준 1.30096.1 이상이 수정판이라는 진술이 있어요.
회사 PC는 어떻게 점검하나요?
연구진 권고는 각 PC의 신뢰된 프로젝트 목록을 뽑아 그 안의 HTML 파일을 점검하는 것입니다(Help Net Security 인터뷰). Codex·ChatGPT 앱은 OpenAI 문서상 관리자가 브라우저 접근 사이트와 업로드·다운로드를 제한할 수 있어요. 다만 그 설정이 로컬 파일 읽기를 막는지는 문서에 나와 있지 않습니다.
참고 자료
- EMBRACE: How We Hacked the Browsers Embedded in Top Five Desktop AI Assistants (Forever Security, 2026-10-29)
- Researchers find bugs in 5 AI developer tools, with OpenAI and Microsoft flaws still unpatched (The Register, 2026-10-29)
- Researchers broke the browsers built into VS Code, Cursor, Copilot, Codex and Claude Desktop (Help Net Security, 2026-10-29)
- SneakPeek: Claude Code Desktop 미리보기 창 결함 (Noma Labs, 2026-10-14)
- Workspace Trust (VS Code 공식 문서)
- Integrated browser (VS Code 공식 문서)
- Claude Desktop 공식 변경 기록 (Anthropic)
- GitHub Copilot app v1.1.29 릴리스 노트 (GitHub)
- Cursor Changelog
- Codex/ChatGPT 데스크톱 앱 내장 브라우저 문서 (OpenAI)
- microsoft/vscode 보안 권고 목록 (GitHub)
- Working with SSH key passphrases (GitHub Docs)