ha-mcp는 AI에게 우리 집 관리자 권한을 줘도 되는 도구일까요? (2026 기준 붙이기 전 점검)
 퀀텀점프클럽 정상록11분 읽기6 views
무료 자료
PDF · 무료
AI 비서에게 스마트홈 관리를 맡기기 전 점검 순서
긴 글을 다 읽기 전에, 실무 가이드부터 먼저 챙겨가세요.
ha-mcp는 AI에게 우리 집 관리자 권한을 줘도 되는 도구일까요? (2026 기준 붙이기 전 점검)
ha-mcp는 무엇이고 왜 2026년 11월에 많이 보이나요?
‘AI 비서한테 우리 집 스마트홈 설정을 맡겨도 되나?’ ha-mcp를 처음 본 분들이 가장 먼저 던지는 질문이에요.
ha-mcp(저장소 homeassistant-ai/ha-mcp)는 Claude나 ChatGPT 같은 AI 비서가 Home Assistant(집 안 기기를 한곳에서 묶어 관리하는 오픈소스 스마트홈 프로그램)를 조작하게 해 주는 MCP 서버입니다. MCP(AI 비서가 외부 프로그램의 기능을 도구처럼 불러 쓰게 하는 연결 규격)를 비유하면 AI 비서에게 집 관리실 열쇠 꾸러미를 건네는 연결 장치이고, ha-mcp는 그 꾸러미에 어떤 열쇠를 넣을지 정해 둔 커뮤니티판 꾸러미예요. 저장소 설명 원문은 "Configure and automate Home Assistant with Claude, ChatGPT, and other AI assistants."입니다.
이름에 Home Assistant가 들어가서 공식 프로젝트처럼 보이지만 아닙니다. 조직 표시 이름이 "The Unofficial Home Assistant AI Toolkit"이고, 조직 설명에도 "Unofficial but awesome!"이라고 적혀 있어요. 라이선스는 MIT, 저장소는 2025-09-14에 만들어졌고 깃허브 별은 6,875개(2026-11-11 조회 기준)입니다.
눈에 띄는 이유는 2026-11-04에 나온 Home Assistant 2026.11 릴리스에 있어요. 커뮤니티 스토어 HACS(Home Assistant 커뮤니티가 만든 설치 도구 모음)가 내장 Marketplace(설정 화면 안의 설치 장터)가 됐고 ha-mcp는 그 기본 카탈로그에 2026-11-03(미국 태평양 시각, 한국 시각 2026-11-04)에 추가됐습니다. 다만 Marketplace 문서는 이렇게 선을 긋습니다. "Nothing published in the Marketplace is tested, audited, or supported by the Home Assistant project." 카탈로그에 있다는 것과 공식 검증을 받았다는 것은 다른 얘기예요.
AI가 우리 집에서 무엇까지 할 수 있나요?
README가 밝힌 도구는 87개입니다. 기기를 켜고 끄는 데서 끝나지 않아요. 자동화, 스크립트, 씬(여러 기기를 한 번에 맞추는 설정 묶음), 대시보드를 만들고 고칩니다. 자동화가 왜 안 도는지 실행 추적으로 원인을 찾고, 엔티티(Home Assistant가 다루는 기기와 센서 하나하나)와 기기 레지스트리, 백업, HACS, 재시작까지 닿아요. 파일·YAML 편집 도구는 beta이고 기본 꺼짐입니다.
README 예시 요청은 이런 식이에요. "Create an automation that turns on the porch light at sunset", "The motion sensor automation isn't working, debug it". 해 질 녘에 현관등을 켜는 자동화를 만들어 달라거나, 동작 감지 자동화가 안 되니 원인을 찾아 달라는 부탁입니다.
r/homeassistant에는 오래된 설치를 손봤다는 호평과 작업 전에 백업부터 하라는 조심론이 함께 보여요. 개인 후기라 분위기로만 읽습니다.
어떤 권한으로 움직이고 무엇이 위험한가요?
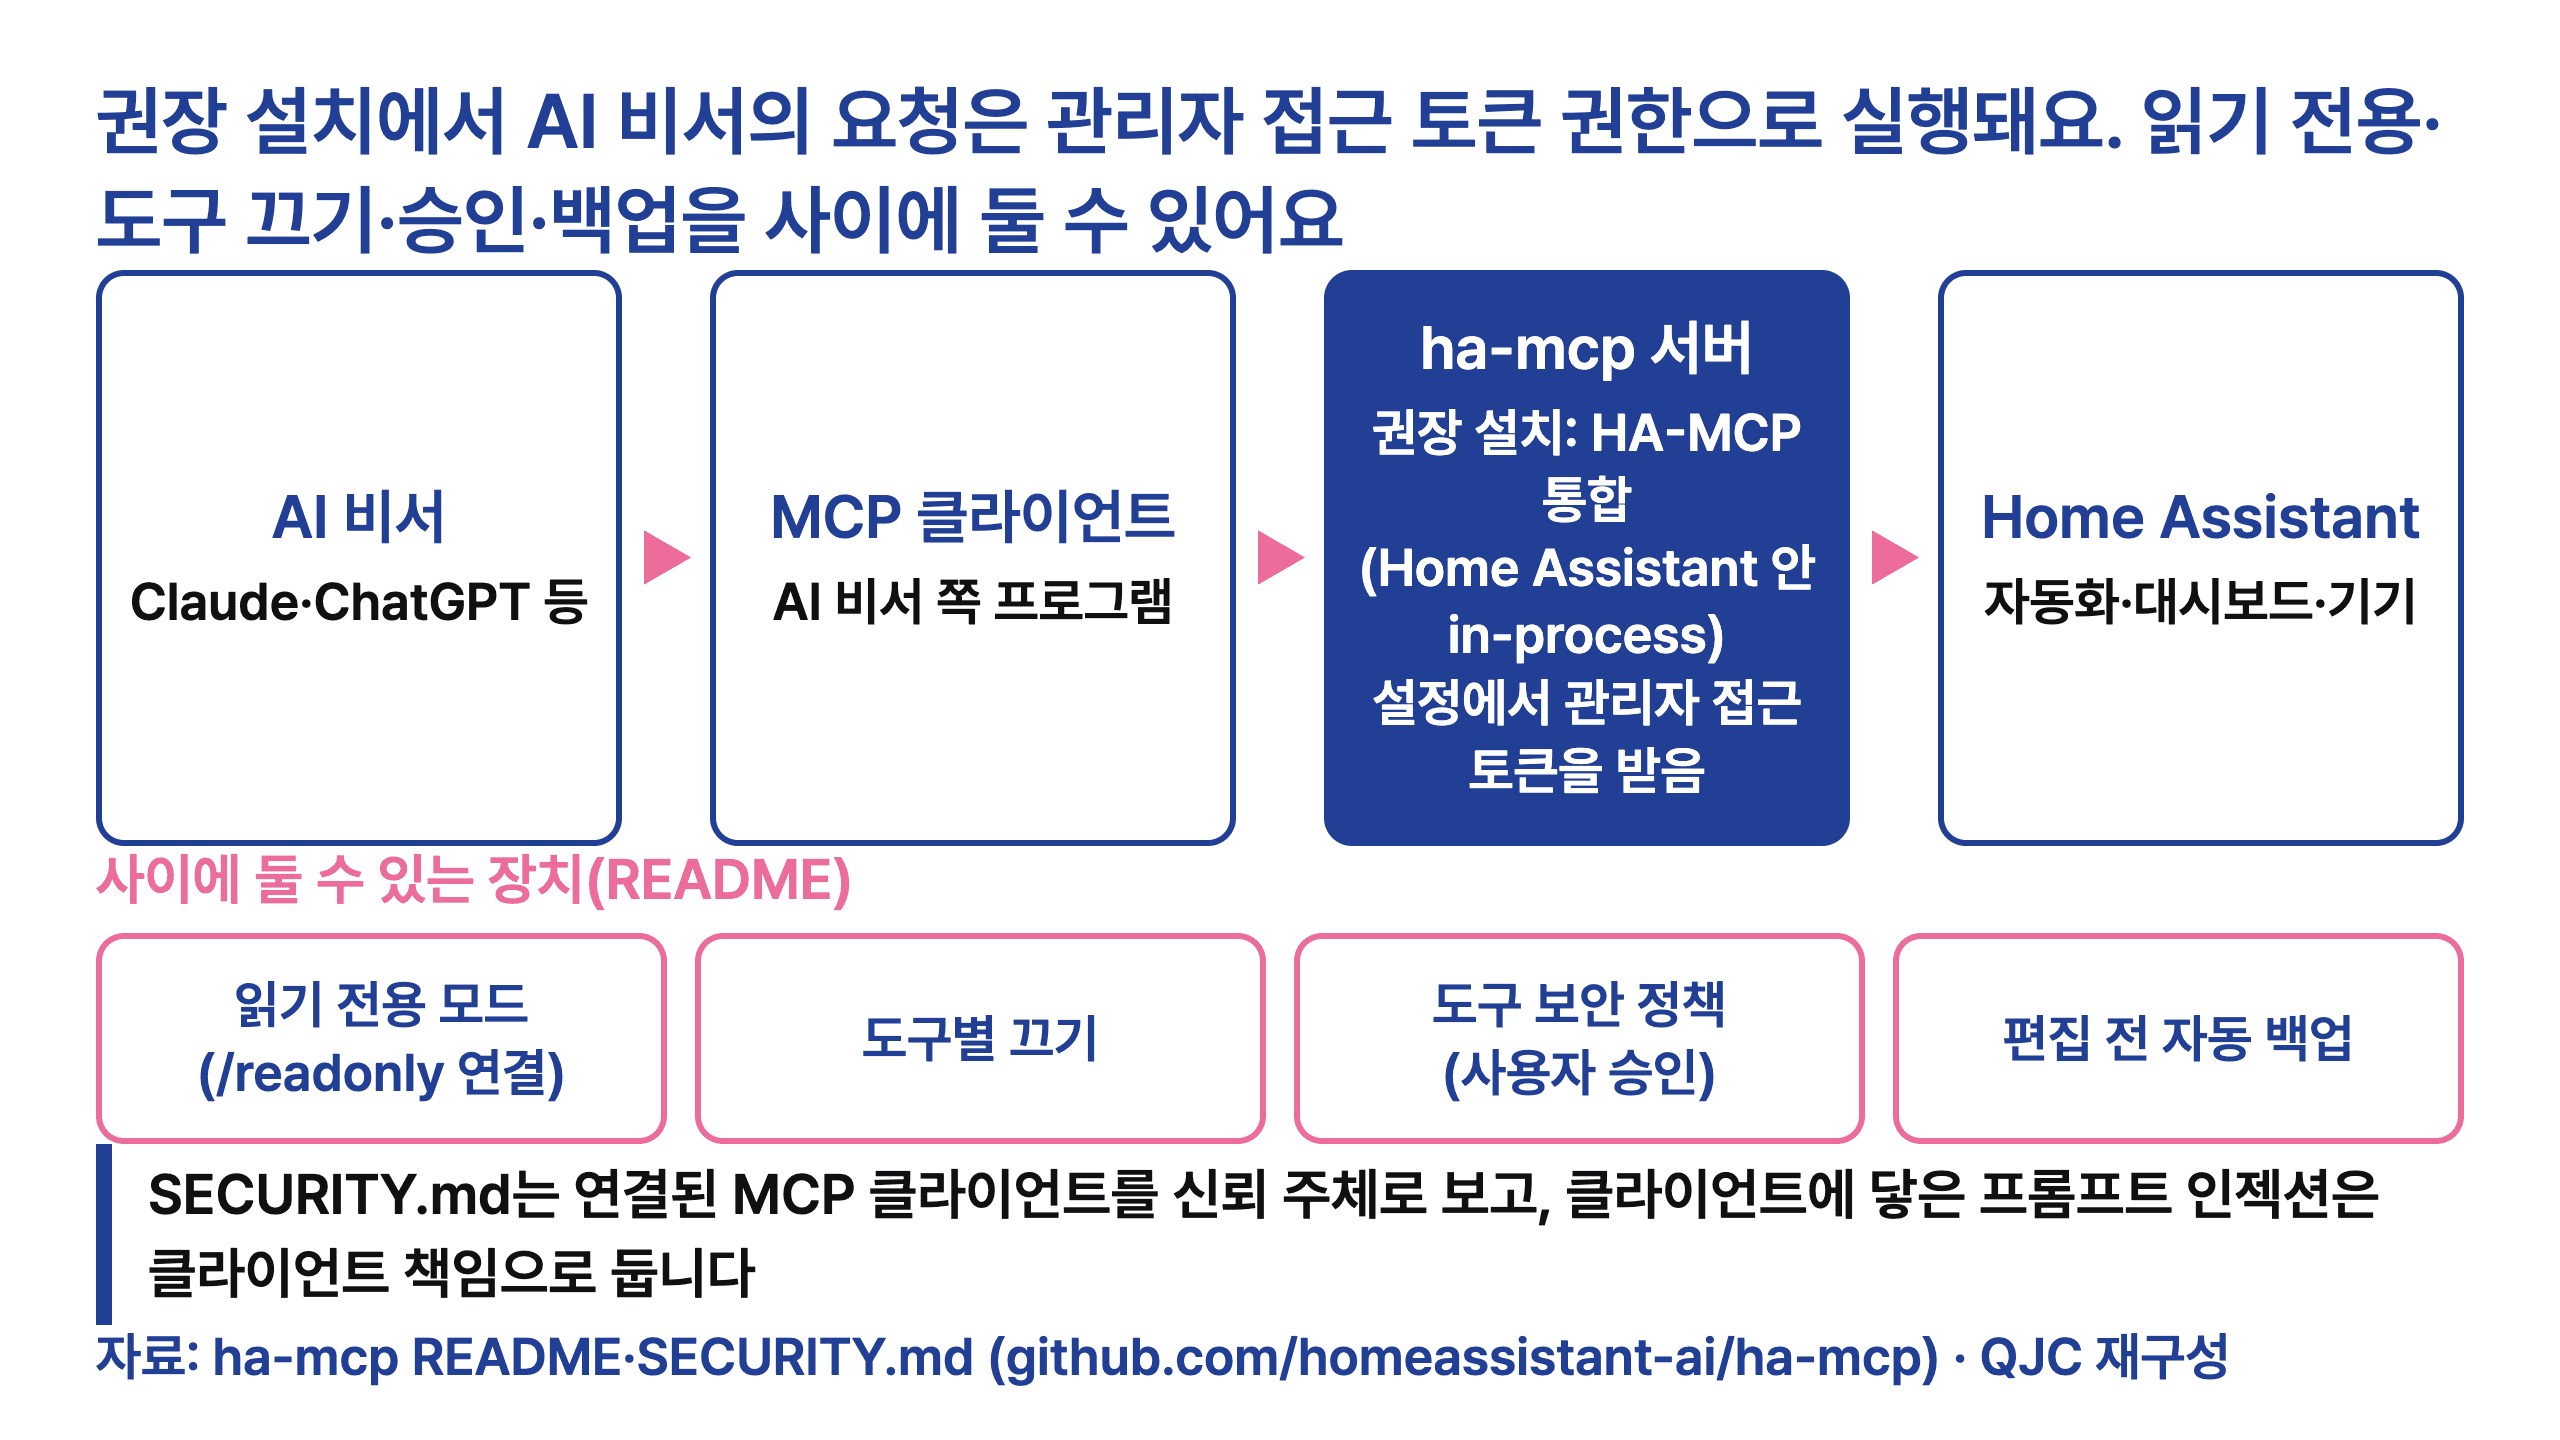
권장 설치는 HA-MCP 통합(Home Assistant 프로세스 안에서 서버 전체를 돌리는 in-process 방식)이고 설정 단계에서 관리자 접근 토큰을 묻습니다. SECURITY.md는 이렇게 적었어요. "If the configured token is an admin token, ha-mcp can perform admin-level operations." 관리자 토큰이면 관리자 작업이 가능한 것이 의도된 동작이라는 뜻입니다.
어떤 권한으로 움직이고 무엇이 위험한가요?
권장 설치에서 AI 비서의 요청은 ha-mcp 서버의 관리자 접근 토큰 권한으로 실행돼요. 읽기 전용 연결·도구별 끄기·도구 보안 정책 승인·편집 전 자동 백업을 사이에 둘 수 있어요
자료: github.com · QJC 재구성
SECURITY.md는 연결된 MCP 클라이언트(AI 비서 쪽 프로그램)를 신뢰 주체로 봅니다. AI를 속이는 숨은 지시문인 프롬프트 인젝션이 클라이언트에 닿는 문제는 클라이언트 책임이라고 선을 그었고요. ha-mcp가 위험하다는 말이 아니라 문서가 스스로 밝힌 위협 모델이 그렇다는 얘기예요. 권한을 줄이려면 비관리자 토큰이 아니라 도구 보안 정책이나 도구 끄기를 쓰라고 안내합니다.
토큰도 따져 볼 대목이에요. Home Assistant 개발자 문서는 장기 접근 토큰(비밀번호 대신 쓰는 긴 열쇠 문자열)을 두고 "Those are valid for 10 years, and are used exactly like an access token."이라고 적습니다. 유효 기간이 10년이라는 얘기예요. README는 내 계정으로 만든 토큰이 유출되면 어디서든 작동한다고 경고하고 더 안전한 길로 HA-MCP 전용 계정(집 안 네트워크에서만 로그인되는 Local access only 옵션을 켬)을 권해요.
접속 방식은 원격 접속과 로컬 네트워크 접속이 있고 둘 다 꺼진 상태로 시작해요. 원격 접속을 켜면 웹훅(외부에서 Home Assistant로 들어오는 전용 주소) 주소가 열립니다.
안전장치도 있어요. 읽기 전용 모드, 도구별 끄기, 사용자 승인을 거는 도구 보안 정책, 편집 전 자동 백업입니다. 한계도 문서에 적혀 있습니다. /readonly 연결은 연결 모드일 뿐 자격 증명의 권한을 낮추는 게 아니라서 같은 자격 증명은 일반 주소에서 그대로 쓰기가 돼요. 승인 규칙도 도구 단위라 같은 일을 하는 다른 도구에는 따로 써야 하고요. FAQ 예시로 ha_call_event에 승인을 걸어도 ha_call_service를 통한 이벤트 발생은 막히지 않습니다.
공식 MCP 서버와는 무엇이 다른가요?
Home Assistant에는 공식 MCP 서버 통합(mcp_server)이 따로 있어요. 2025.2에 도입됐고 도구는 묶음 단위로 노출됩니다. Device control 묶음은 Assist(Home Assistant의 음성 비서)가 쓰는 도구와 같아서 Assist에 노출한 엔티티만 다룹니다. Home Assistant 묶음은 공식 문서 표현으로 "which can read all entities, logs, and history, and perform any action." 이고 관리자 계정이 필요해요.
| 구분 | 공식 mcp_server (공식 문서 기준) | ha-mcp (ha-mcp README 기준) |
|---|---|---|
| 성격 | Home Assistant에 내장된 통합 | Marketplace나 앱·Docker·PyPI로 설치하는 외부 프로젝트 |
| 도구 범위 | 모든 엔티티·로그·기록을 읽고 어떤 동작이든 실행하는 묶음이 있음 | 도구 87개, 설정 생성·편집과 자동화 추적 디버깅을 공식 서버에 없는 기능으로 표시 |
| 권한 | 메인 URL은 기본적으로 관리자 계정 필요, 읽기 전용 옵션 있음 | 관리자 토큰 권장, 읽기 전용 모드와 도구 보안 정책 |
| 2026.11 | 시스템 정보 조회, 동작 검색과 실행, 통합 목록과 재로드 추가 | Marketplace 기본 카탈로그 등재 |
여기서 짚을 점이 있어요. ha-mcp README 비교표에는 공식 서버가 Assist에 노출한 엔티티만 다룬다는 항목이, FAQ 비교표에는 공식 서버의 초점을 기기 제어로 본 항목이 있는데 2026-11-04 기준 공식 문서와 어긋납니다. Home Assistant 묶음은 모든 엔티티를 읽거든요. 공식 서버가 기기 제어만 한다는 설명은 맞지 않아요. 2026.11 릴리스 노트도 이렇게 경고합니다. "That makes it something that can act on your setup, not only read it, so give it the access you are comfortable with and no more."
ha-mcp README가 공식 서버에 없다고 표시한 기능은 자동화·대시보드 같은 설정의 생성·편집과 자동화 추적 디버깅이고, 공식 문서에도 해당 도구는 나오지 않아요. README의 경험칙은 이미 노출한 기기를 음성처럼 제어하려면 공식 통합, 설정을 만들고 유지하는 AI 비서를 원하면 ha-mcp입니다.
붙이기 전에 무엇을 점검해야 하나요?
Marketplace 문서는 설치 전에 작성자, 프로젝트 활동, 커뮤니티 반응을 살피라고 권해요. 이 권고에 ha-mcp 문서가 밝힌 안전장치를 더해 점검표를 만들었습니다.
- Home Assistant 전체 백업부터 받으세요. 편집 자동 백업은 편집 단위 안전망이고, ha-mcp는 자동화·대시보드·레지스트리 편집과 재시작까지 다룹니다.
- 내 계정 토큰 대신 HA-MCP 전용 계정을 만들고 Local access only를 켜세요. README가 권하는 방식이에요.
- 원격 접속은 끈 채로 시작하세요. README에 따르면 원격 접속을 끄면 웹훅 자체가 등록되지 않아요.
- 처음에는 /readonly 연결이나 Read Only Mode로 쓰세요. 연결 주소 관리가 곧 권한 관리라는 점은 기억해 두세요.
- 문 잠금이나 차고문처럼 실수가 위험한 기기는 도구 보안 정책으로 승인을 걸어 두세요. 규칙은 도구 단위라서 같은 일에 닿는 도구마다 따로 써야 하고 안 쓰는 도구는 꺼 두세요.
- 설치 방식은 하나만 고르세요. in-process 서버를 앱·Docker·PyPI와 함께 돌리지 말라고 README가 적었어요.
- Docker나 PyPI로 띄운다면 바인드(접속을 받는 주소 설정)를 확인하세요. SECURITY.md 기준 기본값 0.0.0.0은 같은 네트워크의 다른 기기에도 열려 있다는 뜻이에요.
- 기기 제어와 상태 조회, 동작 실행이 목적이면 공식 mcp_server로 충분한지 먼저 따져 보세요. 읽기 전용 옵션도 있습니다.
마무리
ha-mcp는 Home Assistant 설정을 AI에게 맡기는 길을 넓혀 준 커뮤니티 프로젝트이고, 문서가 스스로 권한과 책임의 선을 그어 둔 도구예요. 저희 해석으로는 AI에게 집 관리를 맡길 때 먼저 물을 것이 무엇을 할 수 있나보다 어떤 권한으로 움직이고 무엇이 막아 주나입니다. 읽기 전용 연결과 백업에서 시작하는 편이 안전해요.
오늘 내 집 설정에서 관리자 토큰이 몇 개 살아 있는지부터 확인해 보세요.
자주 묻는 질문
ha-mcp는 Home Assistant 공식 프로젝트인가요?
아니요. 조직 표시 이름이 The Unofficial Home Assistant AI Toolkit이라 스스로 비공식임을 밝혀요. Marketplace 기본 카탈로그에 2026-11-03(미국 태평양 시각)에 올랐지만 공식 문서는 Marketplace 항목을 Home Assistant 프로젝트가 테스트하거나 감사하거나 지원하지 않는다고 적습니다.
읽기 전용으로 연결하면 AI가 아무것도 못 바꾸나요?
그 연결 주소에서는 쓰기 도구가 숨겨지고 쓰기 호출도 막혀요. 다만 README는 이것이 연결 모드일 뿐 자격 증명의 권한이 아니라고 밝혔고 같은 자격 증명은 일반 주소에서 그대로 쓰기가 됩니다. 연결 주소를 어디에 붙여 넣었는지가 곧 권한 관리예요.
공식 MCP 서버만 쓰면 충분하지 않나요?
기기 제어, 상태 조회, 동작 실행이 목적이면 충분할 수 있어요. 공식 문서 기준 2026.11(2026-11-04)에서 통합 목록과 재로드까지 도구가 늘었고 읽기 전용 옵션도 있습니다. 자동화나 대시보드를 AI가 직접 만들고 고치게 하고 싶을 때가 ha-mcp를 고려할 지점이에요.